2 décembre 2023

L'Union européenne fixe de nouvelles règles strictes en matière de cybersécurité : les fabricants et les commerçants font face à une responsabilité accrue

Des réglementations renforcées pour les fabricants, cinq ans de mises à jour de sécurité obligatoires et un soutien spécifique aux petites entreprises avant l'approbation finale de l'Eurochambre et du Conseil.

ARC

Table des matières de l'article :

Dans un geste historique, l’Union européenne se prépare à adopter la première législation mondiale sur la cybersécurité. Après d'intenses négociations, il y a quelques jours (30 novembre), les représentants du Parlement européen et du Conseil de l'UE sont parvenus à un accord sur les réglementations proposées par la Commission européenne en septembre 2022.

Ces nouvelles règles imposeront des exigences de cybersécurité « proportionnées et obligatoires » à tous les produits matériels et logiciels mis sur le marché unique européen. Cela concerne une large gamme d'appareils, des babyphones aux montres connectées, en passant par les jeux vidéo, les pare-feu et les routeurs. En vertu de la loi sur la cyber-résilience, les fabricants de produits informatiques seront tenus de mettre en œuvre des mesures de sécurité tout au long du cycle de vie du produit, de sa conception et son développement jusqu'à sa commercialisation. Les produits jugés « sûrs » recevront le marquage CE, symbole de conformité au règlement et garantie de leur commercialisation dans toute l'UE.

Cette législation poursuit un double objectif : garantir que les produits numériques utilisés quotidiennement répondent à des normes de sécurité élevées et responsabiliser les fabricants quant à la sécurité de leurs produits.
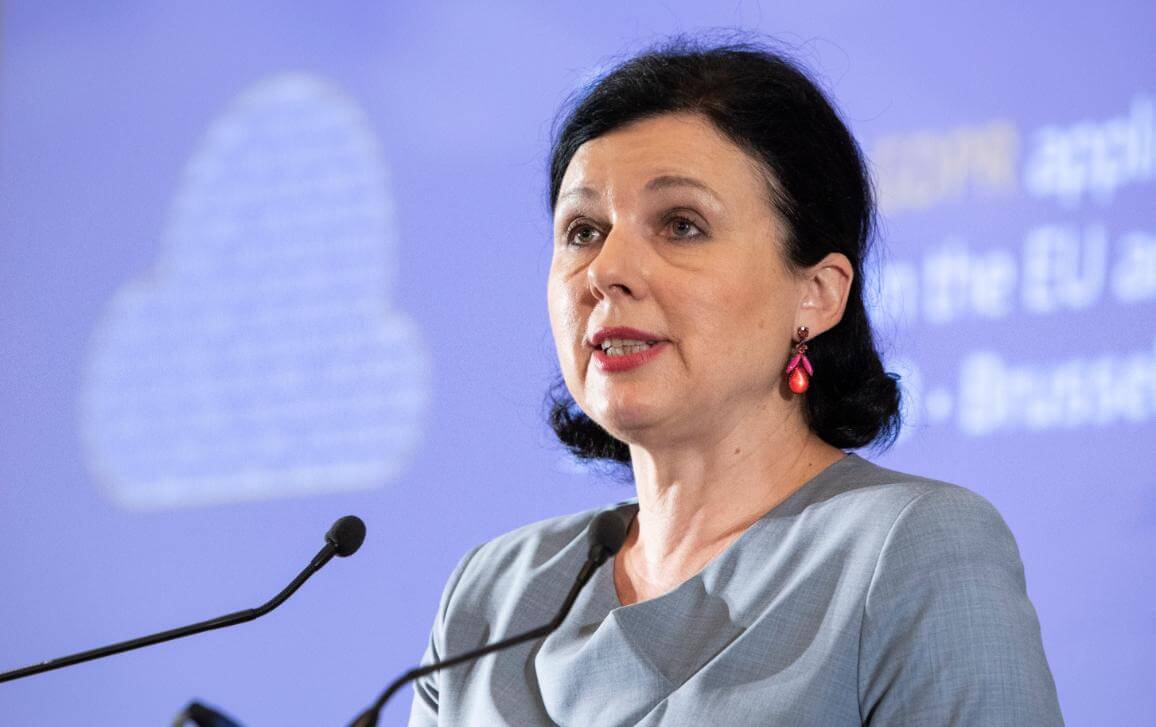
Vera Jourova

Selon Vera Jourová , vice-présidente de la Commission européenne chargée des valeurs et de la transparence, 90 % des produits exigeront des acteurs du marché qu'ils procèdent à une auto-évaluation de leur cyber-résilience. Cette catégorie comprend les appareils exécutant des services tels que les applications de retouche photo et de traitement de texte, les enceintes connectées, les disques durs et les consoles de jeux vidéo. Les 10 % restants seront répartis en deux classes de criticité : la « classe I », qui inclut les gestionnaires de mots de passe, les interfaces réseau et les pare-feu, nécessitera des normes prédéfinies ou des évaluations tierces ; tandis que la « classe II », qui inclut les systèmes d'exploitation et les pare-feu industriels, exigera une évaluation indépendante.

Thierry Breton, commissaire européen au Marché intérieur, souligne l’importance cruciale de la cybersécurité, non seulement pour les consommateurs, mais pour la société dans son ensemble. Le nombre de cyberattaques contre la chaîne d’approvisionnement des logiciels a triplé au cours de l’année écoulée, pour un coût estimé à environ 20 milliards d’euros. En 2021, près de 10 millions d’attaques DDoS ont été recensées dans le monde.
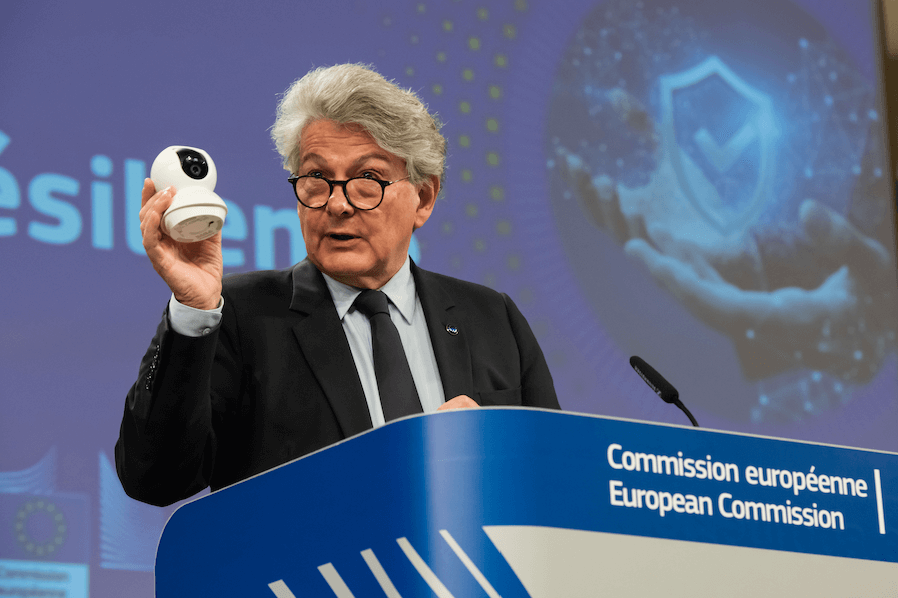
Thierry Breton à la présentation de la loi Cyber ​​Résilience

La version finale de la loi, élaborée lors de trilogues interinstitutionnels, a conservé la structure générale de la proposition initiale de la Commission. L'obligation légale pour les fabricants de fournir des mises à jour de sécurité pendant une période d'au moins cinq ans a été confirmée. Par ailleurs, des mesures de soutien aux petites et micro-entreprises, notamment des actions de sensibilisation et de formation, ont été intégrées.

Avant son adoption définitive, l'accord doit être ratifié par le Parlement européen en séance plénière et par les ministres des 27 États membres réunis en Conseil. Une fois approuvé, le règlement sur la cyber-résilience sera publié au Journal officiel et les nouvelles règles entreront en vigueur trois ans plus tard.

Loi sur la cyber-résilience

Le Cyber ​​​​Resilience Act, législation pionnière dans le domaine de la cybersécurité, a été proposé par la Commission européenne le 15 septembre 2022. Cette initiative s'inscrit dans un engagement plus large de l'Union européenne visant à renforcer la résilience et la sécurité de son espace numérique. Le règlement se concentre sur les aspects cruciaux de la cybersécurité des produits matériels et logiciels, dans le but d'élever et de normaliser les normes de sécurité sur l'ensemble du marché unique européen.

Voici les points clés de la Loi Cyber ​​Résilience :

  1. Exigences de sécurité : Cela impose la nécessité d’intégrer des mesures de cybersécurité robustes dans toutes les phases du cycle de vie du produit, de la conception au lancement.
  2. Marquage CE: Les produits qui répondent aux exigences de sécurité obtiendront le marquage CE, indiquant leur conformité aux normes de sécurité de l'UE et leur aptitude à la vente dans toute l'Union.
  3. Évaluation et conformité : Il introduit un système d'évaluation différenciée des risques. Même si la cyber-résilience de la plupart des produits peut être auto-évaluée, certains produits à haut risque nécessitent des évaluations par des tiers.
  4. Mises à jour de sécurité : Il impose aux fabricants l'obligation de fournir des mises à jour de sécurité pendant une période minimale de cinq ans, garantissant ainsi une protection contre l'évolution des cybermenaces.
  5. Soutien aux petites et microentreprises : Il comprend des mesures de soutien aux petites et microentreprises, telles que des formations et une aide à la conformité.
  6. Responsabilités des producteurs : Il accentue la responsabilité des fabricants d'assurer la sécurité de leurs produits, en encourageant la production d'appareils plus sûrs.

Après sa proposition initiale en septembre 2022, l'accord politique sur la loi sur la cyber-résilience a été trouvé le 30 novembre 2022 entre les négociateurs du Parlement européen et du Conseil de l'UE. Cette étape représente une avancée significative dans le domaine de la sécurité numérique, en établissant des normes rigoureuses pour les fabricants et en améliorant la protection des consommateurs et des entreprises contre les cybermenaces. La mise en œuvre de cette loi marque un moment crucial pour la sécurité numérique dans l'Union européenne, visant à créer un environnement numérique plus sûr et plus résilient.

Vous avez des doutes ? Vous ne savez pas par où commencer ? Contactez-nous !

Nous avons toutes les réponses à vos questions pour vous aider à faire le bon choix.

Discute avec nous

Discutez directement avec notre support avant-vente.

0256569681

Contactez-nous par téléphone pendant les heures de bureau 9h30 - 19h30

Contactez-nous en ligne

Ouvrez une demande directement dans l'espace contact.

AVIS DE NON-RESPONSABILITÉ, Mentions légales et droits d'auteur. Red Hat, Inc. détient les droits sur Red Hat®, RHEL®, RedHat Linux® et CentOS® ; AlmaLinux™ est une marque commerciale de la AlmaLinux OS Foundation ; Rocky Linux® est une marque déposée de la Rocky Linux Foundation ; SUSE® est une marque déposée de SUSE LLC ; Canonical Ltd. détient les droits sur Ubuntu® ; Software in the Public Interest, Inc. détient les droits sur Debian® ; Linus Torvalds détient les droits sur Linux® ; FreeBSD® est une marque déposée de la Fondation FreeBSD ; NetBSD® est une marque déposée de la Fondation NetBSD ; OpenBSD® est une marque déposée de Theo de Raadt ; Oracle Corporation détient les droits sur Oracle®, MySQL®, MyRocks®, VirtualBox® et ZFS® ; Percona® est une marque déposée de Percona LLC ; MariaDB® est une marque déposée de MariaDB Corporation Ab ; PostgreSQL® est une marque déposée de PostgreSQL Global Development Group ; SQLite® est une marque déposée de Hipp, Wyrick & Company, Inc. ; KeyDB® est une marque déposée d'EQ Alpha Technology Ltd. ; Typesense® est une marque déposée de Typesense Inc. ; REDIS® est une marque déposée de Redis Labs Ltd ; F5 Networks, Inc. détient les droits sur NGINX® et NGINX Plus® ; Varnish® est une marque déposée de Varnish Software AB ; HAProxy® est une marque déposée de HAProxy Technologies LLC ; Traefik® est une marque déposée de Traefik Labs ; Envoy® est une marque déposée de CNCF ; Adobe Inc. détient les droits sur Magento® ; PrestaShop® est une marque déposée de PrestaShop SA ; OpenCart® est une marque déposée d'OpenCart Limited ; Automattic Inc. détient les droits sur WordPress®, WooCommerce® et JetPack® ; Open Source Matters, Inc. détient les droits sur Joomla® ; Dries Buytaert détient les droits sur Drupal® ; Shopify® est une marque déposée de Shopify Inc. ; BigCommerce® est une marque déposée de BigCommerce Pty. Ltd.; TYPO3® est une marque déposée de la TYPO3 Association; Ghost® est une marque déposée de la Ghost Foundation; Amazon Web Services, Inc. détient les droits sur AWS® et Amazon SES® ; Google LLC détient les droits sur Google Cloud™, Chrome™ et Google Kubernetes Engine™ ; Alibaba Cloud® est une marque déposée d'Alibaba Group Holding Limited ; DigitalOcean® est une marque déposée de DigitalOcean, LLC ; Linode® est une marque déposée de Linode, LLC ; Vultr® est une marque déposée de The Constant Company, LLC ; Akamai® est une marque déposée d'Akamai Technologies, Inc. ; Fastly® est une marque déposée de Fastly, Inc. ; Let's Encrypt® est une marque déposée d'Internet Security Research Group ; Microsoft Corporation détient les droits sur Microsoft®, Azure®, Windows®, Office® et Internet Explorer® ; Mozilla Foundation détient les droits sur Firefox® ; Apache® est une marque déposée de The Apache Software Foundation ; Apache Tomcat® est une marque déposée de The Apache Software Foundation ; PHP® est une marque déposée de PHP Group ; Docker® est une marque déposée de Docker, Inc. Kubernetes® est une marque déposée de The Linux Foundation ; OpenShift® est une marque déposée de Red Hat, Inc. ; Podman® est une marque déposée de Red Hat, Inc. ; Proxmox® est une marque déposée de Proxmox Server Solutions GmbH ; VMware® est une marque déposée de Broadcom Inc. ; CloudFlare® est une marque déposée de Cloudflare, Inc. ; NETSCOUT® est une marque déposée de NETSCOUT Systems Inc. ; ElasticSearch®, LogStash® et Kibana® sont des marques déposées d'Elastic NV ; Grafana® est une marque déposée de Grafana Labs ; Prometheus® est une marque déposée de The Linux Foundation ; Zabbix® est une marque déposée de Zabbix LLC ; Datadog® est une marque déposée de Datadog, Inc. ; Ceph® est une marque déposée de Red Hat, Inc. ; MinIO® est une marque déposée de MinIO, Inc. ; Mailgun® est une marque déposée de Mailgun Technologies, Inc. ; SendGrid® est une marque déposée de Twilio Inc. Postmark® est une marque déposée d'ActiveCampaign, LLC ; cPanel®, LLC détient les droits sur cPanel® ; Plesk® est une marque déposée de Plesk International GmbH ; Hetzner® est une marque déposée de Hetzner Online GmbH ; OVHcloud® est une marque déposée d'OVH Groupe SAS ; Terraform® est une marque déposée de HashiCorp, Inc. ; Ansible® est une marque déposée de Red Hat, Inc. ; cURL® est une marque déposée de Daniel Stenberg ; Facebook®, Inc. détient les droits sur Facebook®, Messenger® et Instagram®. Ce site n'est pas affilié, sponsorisé ou autrement associé à l'une des entités mentionnées ci-dessus et ne représente aucune de ces entités de quelque manière que ce soit. Tous les droits sur les marques et noms de produits mentionnés sont la propriété de leurs titulaires respectifs des droits d'auteur. Toutes les autres marques mentionnées sont la propriété de leurs titulaires respectifs. MANAGED SERVER® est une marque déposée européenne de MANAGED SERVER SRL, dont le siège social est situé Via Flavio Gioia, 6, 62012 Civitanova Marche (MC), Italie et le siège opérationnel Via Enzo Ferrari, 9, 62012 Civitanova Marche (MC), Italie.

JUSTE UN MOMENT !

Vous êtes-vous déjà demandé si votre hébergement était nul ?

Découvrez dès maintenant si votre hébergeur vous pénalise avec un site web lent digne des années 1990 ! Résultats immédiats.

Fermer le CTA
Retour en haut de page