

Table des matières de l'article :
Dans le paysage de la cybersécurité, une nouvelle vulnérabilité critique ébranle l'univers GNU/Linux. Découverte et signalée par Simone Margaritelli , chercheur renommé en cybersécurité et créateur de nombreux outils de sécurité, cette vulnérabilité suscite une vive inquiétude parmi les principales distributions Linux telles qu'Ubuntu (Canonical) et Red Hat , qui ont déjà confirmé la gravité du problème. Avec un score de 9.9/10 sur l' échelle de gravité CVSS , elle représente un véritable cauchemar de sécurité pour des millions de systèmes à travers le monde.
Simone Margaritelli, alias evilsocket , est une figure emblématique de la cybersécurité. Ses découvertes et les outils qu'il a développés ont profondément marqué le monde de la cybersécurité, et son engagement à divulguer des vulnérabilités critiques, comme celle évoquée ici, est bien connu. Malgré sa volonté de procéder à une divulgation responsable de la faille, les résistances rencontrées l'ont contraint à prendre une décision radicale : annoncer une divulgation complète dans les prochaines semaines, même sans correctif disponible.
Points clés de vulnérabilité
Il y a trois semaines, Margaritelli a découvert une vulnérabilité d'exécution de code à distance (RCE) non authentifiée affectant tous les systèmes GNU/Linux et probablement d'autres plateformes. Une telle vulnérabilité permet à un attaquant distant d'exécuter du code arbitraire sur un système vulnérable sans authentification. Cette vulnérabilité est particulièrement dangereuse, et l'absence de correctif fonctionnel ne fait qu'aggraver la situation.
D'après un message publié par Margaritelli lui-même sur Twitter, Canonical et Red Hat ont confirmé la criticité de la vulnérabilité, qui a obtenu un score CVSS de 9.9 sur 10. Cela signifie que cette faille a un impact dévastateur sur la sécurité et pourrait permettre une exploitation massive par les cybercriminels si elle n'est pas corrigée rapidement. À ce jour, aucune CVE (Common Vulnerabilities and Exposures) n'a été attribuée , bien que Margaritelli souligne qu'il devrait y en avoir au moins trois ou quatre pour différents aspects de cette vulnérabilité.
L'absence de correctif ou de correctif fonctionnel a suscité un débat au sein de la communauté des développeurs, dont beaucoup semblent minimiser l'impact de certaines des failles trouvées. Cette attitude a amené Margaritelli à exprimer sa frustration sur Twitter, déclarant que son expérience des dernières semaines a été marquée par la résistance des développeurs, qui ne semblent pas disposés à accepter que le code qui sous-tend ces vulnérabilités soit en réalité défectueux.
Margaritelli a déclaré que, malgré ses efforts pour suivre le protocole de divulgation responsable et collaborer avec les équipes de développement afin d'identifier et de résoudre les problèmes pour protéger les utilisateurs, le processus a été entravé par un manque de coopération. De ce fait, il a décidé d'interrompre la divulgation responsable et de procéder à une divulgation complète de la vulnérabilité dans les prochaines semaines.
La vulnérabilité CVSS 9.9
La vulnérabilité en question a été classée avec un score CVSS v3.1 de 9.9/10 , ce qui indique clairement un niveau de menace extrême. Examinons plus en détail les facteurs ayant contribué à ce score :
- Vecteur d'attaque (AV): Réseaux (N) — La vulnérabilité peut être exploitée à distance sur le réseau, sans nécessiter d'accès physique à la machine cible.
- Complexité d'attaque (AC): Faible (L) — L'exploitation de la vulnérabilité nécessite peu ou pas de prérequis particuliers, ce qui signifie que l'attaque peut être facilement réalisée par toute personne possédant des connaissances de base.
- Privilèges requis (PR): Aucun (N) — Un attaquant n'a pas besoin d'obtenir des privilèges d'administrateur ou d'utilisateur pour exploiter la faille, ce qui rend la vulnérabilité encore plus accessible et dangereuse.
- Interaction utilisateur (UI): Aucun (N) — L'attaque ne nécessite aucune interaction de l'utilisateur, ce qui augmente le risque d'exploitation surprise.
- Confidentialité (C): Faible (L) — La violation de la confidentialité est considérée comme ayant moins d’impact que les autres mesures, mais reste importante.
- Intégrité (I): Haut (H) — La vulnérabilité permet de compromettre l'intégrité du système, permettant des modifications non autorisées.
- Disponibilité (A): Faible (L) — La vulnérabilité a un impact modéré sur la disponibilité du système, mais peut dans certaines conditions entraîner des interruptions ou des dysfonctionnements.
Ces facteurs combinés font de cette vulnérabilité l'une des plus graves apparues ces derniers temps dans le monde GNU/Linux, et l'absence de correctif disponible est une grande préoccupation pour quiconque utilise des systèmes Linux à grande échelle, en particulier dans les environnements d'entreprise et centres de données.
Actuellement, il n'est en aucun cas indiqué quel pourrait être le service affecté par cette vulnérabilité, mais il est raisonnable de supposer qu'il pourrait s'agir d'un service connu exposé tel qu'OpenSSH, ou éventuellement de services de filtrage tels que Net Filter. Ce sont évidemment de pures hypothèses.
La frustration de Simone Margaritelli
Dans son message sur Twitter, Margaritelli a clairement exprimé sa frustration quant à la façon dont le problème a été géré par certains développeurs. Bien qu'il ait consacré trois semaines complètes de son temps libre à cette recherche et à cette coordination pour résoudre le problème, le manque de soutien et la minimisation des risques de la part de certains développeurs l'ont poussé à emprunter une voie différente.
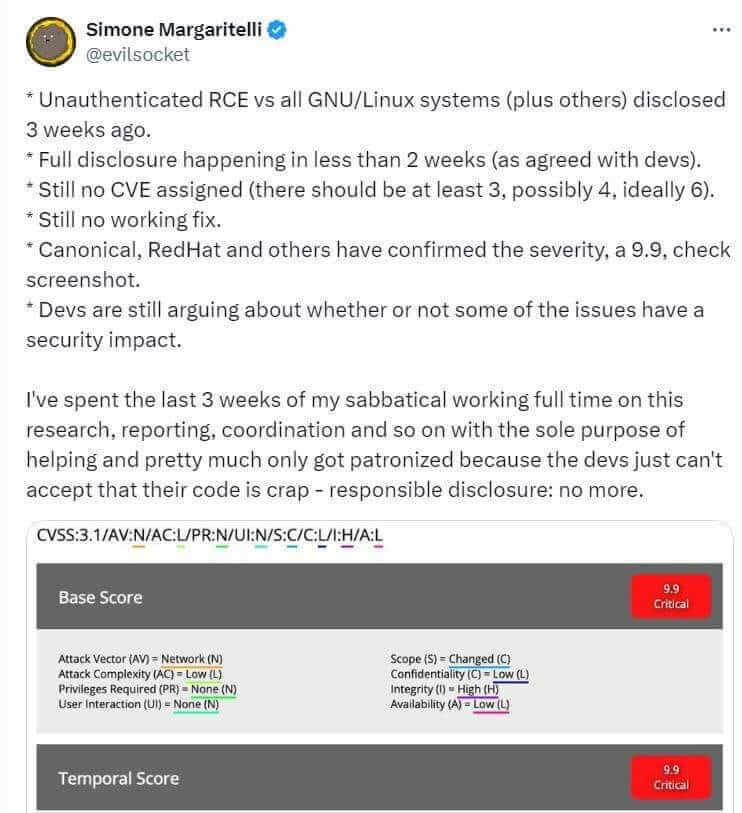
Simone a déclaré qu'il avait été ignoré et que de nombreux développeurs semblaient réticents à admettre que leur code pouvait être bogué. Cela a alimenté sa décision d'abandonner l'idée de divulgation responsable et d'aller de l'avant avec une divulgation complète de la vulnérabilité, rendant les détails techniques publics dans les prochaines semaines.
Cette décision est extrêmement significative, car elle pourrait accélérer la course à la mise en œuvre d'un correctif, mais en même temps elle exposerait des millions de systèmes Linux au risque d'attaques par des acteurs malveillants, si des contre-mesures rapides ne sont pas prises.
Simone Margaritelli : qui il est et pourquoi il est important
Simone Margaritelli, alias evilsocket , est une figure emblématique de la cybersécurité. Au cours de sa carrière, il a développé de nombreux outils utilisés par les professionnels et les chercheurs du monde entier.
L'une de ses contributions les plus connues est le développement de Bettercap , un outil open source conçu pour mener des attaques de type « homme du milieu » (MITM) et des tests d'intrusion réseau. Bettercap est l'un des outils de sécurité réseau les plus polyvalents du marché et est utilisé par des milliers de professionnels pour identifier les vulnérabilités, intercepter le trafic réseau et réaliser des tests de sécurité approfondis sur les systèmes d'entreprise et les réseaux locaux.
Bettercap est apprécié pour sa modularité et sa flexibilité. Il permet aux utilisateurs de surveiller et de manipuler le trafic en temps réel, d'analyser les paquets réseau et même de mener des attaques complexes telles que l'usurpation DNS , l'injection de contenu dans les pages web et de nombreux autres types d'attaques utilisées pour tester la robustesse des défenses d'un réseau.
Vous trouverez plus de détails sur Bettercap et pourrez télécharger l'outil en visitant le site web officiel : Bettercap Project.
Margaritelli est également connu pour avoir développé de nombreux autres outils de sécurité, dont beaucoup sont rassemblés sur son blog personnel et son profil GitHub, que vous pouvez visiter ici :
- Profil Twitter de Simone Margaritelli (evilsocket): @evilsocket
- GitHub par Simone Margaritelli: malsocket GitHub
Bettercap : Un outil indispensable pour les tests d'intrusion
Bettercap est un outil conçu pour fournir une suite complète de fonctionnalités de sécurité réseau, incluant la possibilité de réaliser des attaques de type « homme du milieu » (MITM) , de manipuler le trafic et de surveiller le réseau en temps réel. Initialement créé comme une alternative moderne à des outils tels qu'Ettercap , Bettercap est rapidement devenu l'un des outils de sécurité réseau les plus performants du marché.
Les principales fonctionnalités de Bettercap incluent :
- modularité: Bettercap prend en charge de nombreux modules qui permettent aux utilisateurs d'effectuer différents types d'attaques et d'analyses, tels que la surveillance du trafic HTTP, l'injection de contenu et reniflement de pouvoirs.
- Prise en charge multiplateforme: Bettercap peut fonctionner sur plusieurs systèmes d'exploitation, notamment GNU/Linux, Windows et macOS, ce qui le rend extrêmement polyvalent.
- Extensibilité: Les utilisateurs peuvent écrire leurs propres modules et scripts pour étendre les fonctionnalités de Bettercap, en les adaptant à leurs besoins spécifiques.
L'une des raisons pour lesquelles Bettercap est si populaire est son interface simple mais puissante, qui permet même à ceux possédant des compétences de base en sécurité réseau d'effectuer des tests complexes avec une relative facilité. En raison de sa polyvalence, Bettercap est utilisé non seulement pour les tests de sécurité, mais également pour la formation des professionnels de la sécurité et à des fins pédagogiques dans les universités.
Conclusions
La vulnérabilité découverte par Simone Margaritelli représente l'une des menaces de sécurité les plus sérieuses pesant sur l'environnement GNU/Linux ces derniers temps . Avec un score CVSS de 9.9 sur 10 , cette vulnérabilité a un impact dévastateur sur la sécurité du système, permettant à un attaquant distant de prendre le contrôle d'une machine sans authentification ni privilèges élevés.
Margaritelli, malgré ses efforts pour se coordonner avec les développeurs et résoudre le problème de manière responsable, s'est heurté à une résistance importante, ce qui l'a amené à prendre la décision de procéder à une divulgation complète dans les prochaines semaines.
Sa frustration est compréhensible : le temps presse lorsqu’il s’agit de vulnérabilités de cette ampleur, et chaque jour qui passe sans solution augmente le risque d’attaques à grande échelle. Les utilisateurs de systèmes GNU/Linux, en particulier dans les entreprises ou les centres de données, doivent prêter attention aux mises à jour de sécurité et veiller à prendre toutes les mesures préventives possibles en attendant un correctif.
Si vous souhaitez en savoir plus sur le travail de Simone Margaritelli ou utiliser ses outils pour tester la sécurité de vos réseaux, je vous recommande de visiter les liens suivants :
- Site officiel de Bettercap: Projet Bettercap
- GitHub par Simone Margaritelli: malsocket GitHub
- Profil Twitter de Simone Margaritelli: @evilsocket
Restez informé des développements ultérieurs sur cette vulnérabilité très grave, car une divulgation complète pourrait arriver très prochainement, avec toutes les implications de sécurité de l'affaire.

