

Table des matières de l'article :
En matière de sécurité web, d'identification du trafic et de protection contre les bots, on a souvent tendance à se concentrer sur les éléments les plus visibles : adresse IP, agent utilisateur, en-têtes HTTP, cookies, réputation ASN, géolocalisation, débit de requêtes ou comportement de l'utilisateur sur le site. Tous ces signaux sont importants, mais ils présentent une limite évidente : nombre d'entre eux peuvent être usurpés très facilement. Un bot peut se faire passer pour Chrome, copier les en-têtes de Firefox, utiliser des proxys résidentiels et imiter certains comportements d'un navigateur légitime. Cependant, sous la couche HTTP se cache une autre couche, bien plus intéressante à observer : la négociation TLS.
Le concept d'empreinte TLS est né de ce constat. Avant d'envoyer une requête HTTP chiffrée, le client doit établir une session sécurisée avec le serveur via le protocole TLS. Durant cette phase initiale, il communique diverses caractéristiques techniques : versions prises en charge, suites de chiffrement, extensions TLS, courbes elliptiques, algorithmes de signature, ordre des paramètres et autres informations utiles à la négociation cryptographique. L'ensemble de ces détails constitue une sorte d'empreinte numérique du client.
Cette empreinte numérique ne permet pas nécessairement d'identifier une personne, mais elle peut identifier une catégorie de logiciels : un navigateur spécifique, une version d'une bibliothèque TLS, un client HTTP en ligne de commande, un outil d'extraction de données, un logiciel malveillant, un proxy, un bot ou une application mobile. Dans de nombreux cas, l'empreinte numérique TLS nous permet de déterminer qu'un client se faisant passer pour Chrome via son User-Agent ne se comporte pas du tout comme Chrome lors de l'établissement de la liaison TLS. Et c'est précisément cette différence qui rend cette technique si précieuse.
Pourquoi TLS révèle des informations client
TLS (Transport Layer Security) est le protocole qui permet de chiffrer les communications entre le client et le serveur. Lorsqu'un navigateur visite un site HTTPS, il doit établir une connexion sécurisée avant d'envoyer la requête. Cette négociation commence généralement par un message appelé ClientHelloLe ClientHello contient de nombreuses informations sur les capacités cryptographiques du client.
Ces informations comprennent, par exemple, les versions TLS prises en charge, la liste des suites de chiffrement proposées, les extensions activées, les groupes d'échange de clés pris en charge, les formats de points elliptiques, les algorithmes de signature et d'autres options. Ces éléments ne sont pas choisis aléatoirement. Ils dépendent du navigateur, du système d'exploitation, de la bibliothèque TLS utilisée, de la version du logiciel et parfois même de la configuration réseau.
Un navigateur Chrome moderne sous Windows, Firefox sous Linux, Safari sous macOS, curl compilé avec OpenSSL, une application Go utilisant la bibliothèque standard, un client Python basé sur requests, un bot écrit en Node.js et un scraper sans interface graphique ne produisent pas nécessairement le même ClientHello. Même en envoyant la même requête HTTP, leurs empreintes TLS peuvent différer.
Voici le point essentiel : si les en-têtes HTTP sont faciles à copier, reproduire parfaitement le comportement TLS d’un véritable navigateur est plus complexe. Il ne suffit pas de simplement écrire… User-Agent: Mozilla/5.0L'intégralité de la pile de négociation TLS doit être émulée, en respectant l'ordre, les paramètres, les extensions et le comportement du client d'origine.
Qu'est-ce qu'une empreinte TLS exactement ?
Une empreinte TLS est une représentation synthétique des caractéristiques observées lors de l'établissement de la connexion. Au lieu d'analyser systématiquement toutes les données brutes du ClientHello, celles-ci sont normalisées et transformées en une chaîne de caractères ou un hachage comparable. Cela permet de déterminer si ce client possède la même empreinte qu'un navigateur spécifique ou s'il appartient à une famille de clients connue.
L'une des approches les plus répandues est JA3 , une technique qui calcule une empreinte numérique à partir de plusieurs champs du ClientHello : version TLS, suite de chiffrement, extensions, courbes elliptiques et formats de points elliptiques. Ces valeurs sont concaténées en une chaîne de caractères, puis généralement converties en un hachage MD5 pour obtenir un identifiant compact.
Un exemple conceptuel simplifié peut être représenté comme suit :
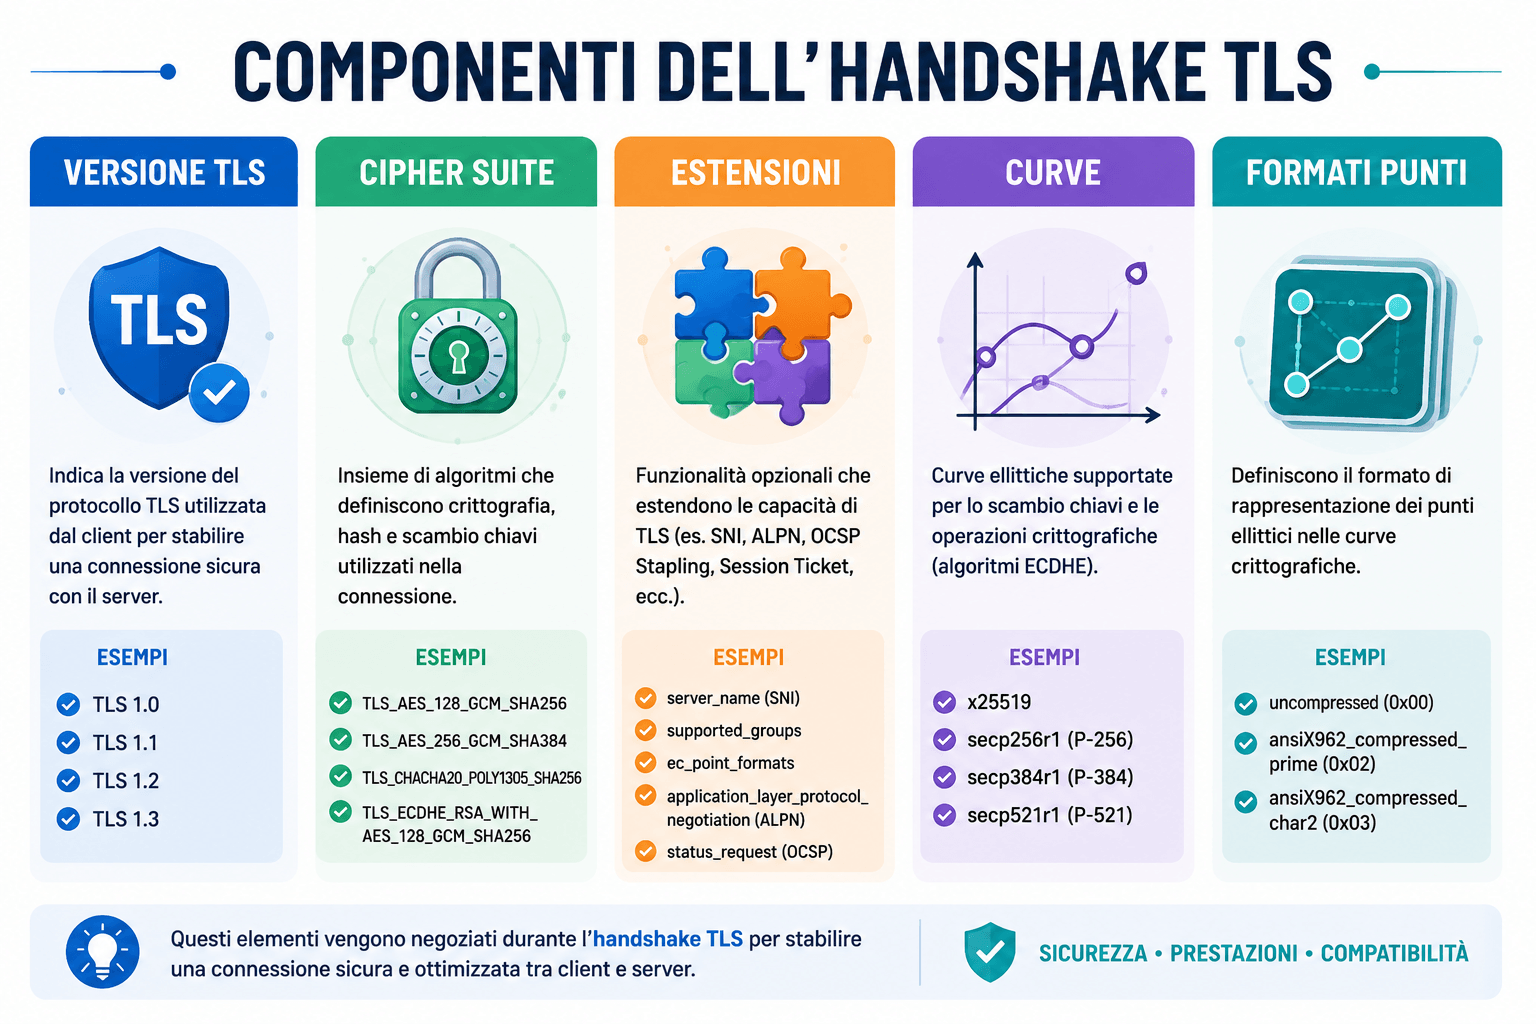
La chaîne de caractères résultante est ensuite transformée en empreinte numérique. Les clients ayant la même configuration TLS auront tendance à produire la même empreinte. Cela permet de regrouper le trafic par famille de clients, d'identifier les anomalies et de comparer les informations déclarées par le client au niveau HTTP avec celles affichées au niveau TLS.
Il existe également le fingerprinting côté serveur, souvent associé à JA3S, qui analyse le message ServerHelloAlors que JA3 décrit le comportement du client, JA3S décrit celui du serveur. La combinaison des deux peut s'avérer utile pour le renseignement sur les menaces, l'analyse des logiciels malveillants et l'analyse du trafic chiffré, car certains logiciels malveillants communiquent avec des infrastructures TLS très spécifiques et facilement identifiables.
Empreintes TLS et identification des bots
L'une des applications les plus courantes de l'empreinte TLS est la distinction entre les navigateurs légitimes et les clients automatisés. De nombreux bots tentent de se faire passer pour des navigateurs légitimes en modifiant l'agent utilisateur et en copiant des en-têtes courants. Cependant, si leur pile TLS est celle d'une bibliothèque générique, l'incohérence devient flagrante.
Imaginez une requête HTTP prétendant provenir d'une version récente de Chrome. Au niveau de l'application, ses en-têtes peuvent sembler corrects : User-Agent, Accept, Accept-Language, Accept-Encoding Et ainsi de suite. Mais si le message TLS ClientHello ressemble à celui produit par une ancienne version d'OpenSSL, une bibliothèque standard Go ou un client Python, le système d'analyse syntaxique peut détecter une anomalie.
Cette technique est particulièrement utile car de nombreux bots moins sophistiqués se contentent d'usurper la couche HTTP. Les scrapers plus sophistiqués peuvent utiliser de véritables navigateurs sans interface graphique, des bibliothèques spécialisées ou des piles TLS plus élaborées, mais l'empreinte TLS reste un signal précieux à combiner avec d'autres indicateurs.
Il est important de souligner que l'empreinte TLS ne doit pas constituer le seul critère de décision. Une empreinte inhabituelle n'indique pas automatiquement un trafic malveillant. Il peut s'agir d'une application légitime, d'un client mobile, d'un système embarqué, d'un moniteur externe, d'un proxy d'entreprise ou d'un logiciel doté d'une bibliothèque TLS spécifique. La valeur de l'empreinte réside principalement dans sa corrélation avec d'autres signaux.
Pourquoi il est plus difficile de falsifier les en-têtes HTTP que les données de connexion
Les en-têtes HTTP sont de simples chaînes de caractères envoyées par le client. Leur modification est triviale : presque toutes les bibliothèques HTTP permettent de définir manuellement les champs User-Agent, Accept-Language, etc. C’est pourquoi se fier uniquement aux en-têtes pour l’identification est de moins en moins fiable.
L'empreinte TLS, quant à elle, découle du comportement de la bibliothèque TLS sous-jacente. La modifier exige une analyse approfondie de la pile réseau. Cela implique de modifier la liste et l'ordre des suites de chiffrement, des extensions, des groupes pris en charge, des algorithmes de signature et d'autres paramètres. Dans certains langages ou bibliothèques, cette modification n'est que partiellement possible ; dans d'autres, elle nécessite des correctifs, des bibliothèques alternatives ou des outils spécifiques.
De plus, l'empreinte numérique ne se limite pas à la présence de certains paramètres, mais aussi à leur ordre. Différents navigateurs peuvent proposer des suites de chiffrement similaires, mais dans un ordre différent. Ils peuvent utiliser des extensions similaires, mais non identiques. Leur comportement peut différer avec TLS 1.2, TLS 1.3, ALPN, SNI, la reprise de session ou GREASE. Ces détails rendent l'empreinte numérique plus difficile à imiter avec précision.
Le rôle d'ALPN, HTTP/2 et HTTP/3
Dans le monde du web moderne, la négociation TLS ne sert pas uniquement à établir le chiffrement. Grâce à l'extension ALPNNégociation du protocole de couche application, au cours de laquelle le client et le serveur s'accordent également sur le protocole d'application à utiliser via TLS, tel que HTTP/1.1 ou HTTP/2. Ces informations peuvent également contribuer à l'empreinte numérique.
Un navigateur moderne privilégie généralement HTTP/2 lorsqu'il est disponible. Cependant, certains clients automatisés utilisent encore uniquement HTTP/1.1 ou des combinaisons inhabituelles. L'ordre des protocoles ALPN, la présence ou l'absence de HTTP/2 et le comportement de connexion ultérieur peuvent fournir des indications supplémentaires.
Avec HTTP/3 et QUIC, la situation se complexifie, car QUIC intègre TLS 1.3 dans un cadre différent, basé sur UDP. L'identification des connexions est également possible, mais la logique diffère de celle du TLS traditionnel sur TCP. Les techniques d'identification évoluent pour tenir compte de ces changements, car le trafic moderne ne transite plus uniquement par la procédure d'établissement de liaison TLS classique sur le port TCP 443.
JA3, JA4 et l'évolution des empreintes digitales
JA3 a joué un rôle déterminant dans la popularisation de l'empreinte numérique TLS, notamment dans les domaines de la sécurité et du renseignement sur les menaces. Sa simplicité a facilité sa mise en œuvre et son intégration aux systèmes de surveillance, aux IDS, aux SIEM et aux plateformes d'analyse du trafic. Cependant, comme toute technique, elle présente des limites.
L'un des problèmes réside dans le fait que de petites variations peuvent générer des empreintes différentes, tandis que différents clients peuvent parfois converger vers des empreintes similaires. De plus, l'introduction de mécanismes tels que GREASE, utilisés par les navigateurs modernes pour renforcer l'écosystème TLS contre les implémentations rigides, peut compliquer la normalisation.
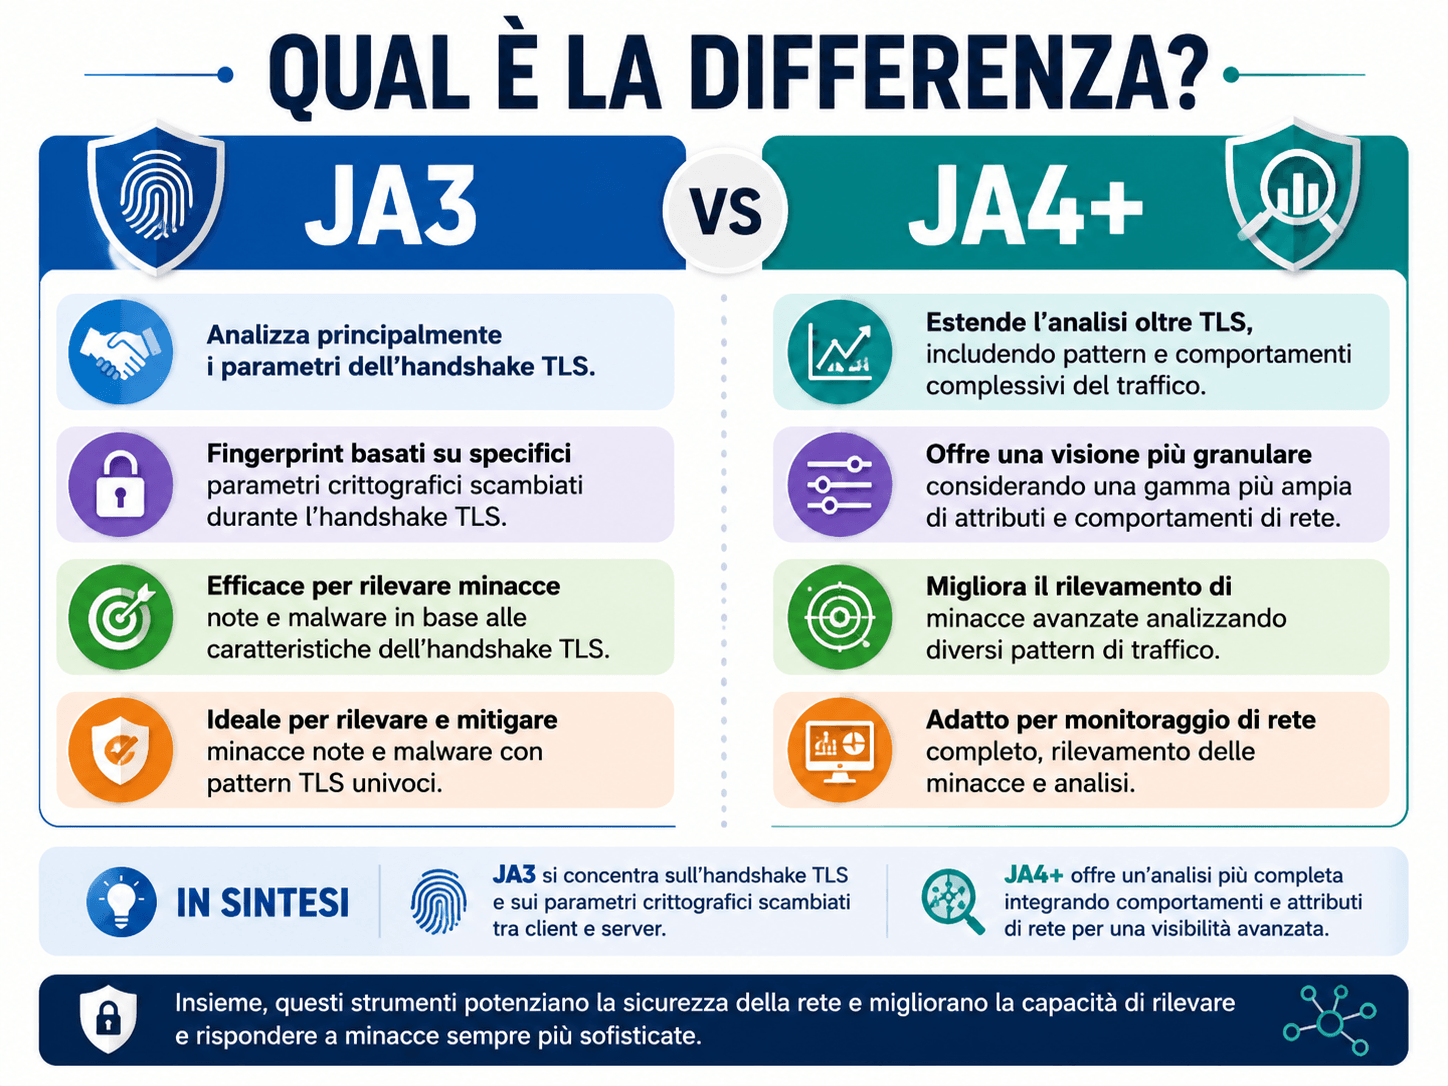
Pour pallier certaines de ces limitations, des approches plus récentes ont émergé, notamment JA4 et ses variantes. L'objectif est de produire des empreintes digitales plus stables, interprétables et résistantes à certaines formes de bruit . De manière générale, l'identification par empreinte digitale évolue vers des signaux plus riches et moins fragiles, mieux adaptés à la distinction des familles de clients sans recourir à un unique hachage opaque.
Pour un administrateur système ou une entreprise gérant une infrastructure web, l'important n'est pas nécessairement d'implémenter manuellement JA3 ou JA4, mais de comprendre le principe : la manière dont un client négocie TLS contient des informations précieuses et souvent plus fiables que celles déclarées au niveau HTTP.
Utilisation défensive de l'empreinte digitale TLS
Du point de vue de la sécurité, l'empreinte numérique TLS peut être utilisée de plusieurs manières. La première est la classification du trafic. Identifier les empreintes numériques qui accèdent généralement à un site permet d'établir une base de référence. Si un site reçoit principalement du trafic de navigateurs courants, l'apparition soudaine d'empreintes numériques associées à des bibliothèques automatisées peut indiquer du web scraping, du scan, du credential stuffing ou une activité anormale.
Une autre application réside dans la corrélation avec les événements de sécurité. Si une certaine empreinte numérique apparaît fréquemment lors de tentatives de connexion infructueuses, d'analyses de terminaux, de requêtes vers des URL inexistantes ou de comportements agressifs, elle peut constituer un indicateur utile pour les mesures d'atténuation ultérieures. Il ne s'agit pas nécessairement de bloquer systématiquement, mais d'augmenter le score de risque associé à la requête.
Une troisième utilisation concerne la détection d'incohérences. Si un client prétend être Chrome sous Windows mais présente une empreinte TLS typique d'une bibliothèque côté serveur, le système peut traiter la requête avec plus de suspicion. Il en va de même pour les clients qui changent constamment d'agent utilisateur tout en conservant la même empreinte TLS : la couche HTTP change, mais la pile sous-jacente reste reconnaissable.
Ces informations sont particulièrement utiles pour les systèmes anti-bots, les WAF, les proxys inverses avancés, les CDN, les plateformes de veille sur les menaces et les solutions de surveillance du trafic. L'empreinte TLS ne remplace pas les règles traditionnelles, mais les enrichit d'un signal difficilement accessible au niveau applicatif.
Limites et faux positifs
Comme toute technique de classification, l'empreinte TLS présente des limitations importantes. Premièrement, elle n'identifie pas un utilisateur de manière unique. Plusieurs clients peuvent partager la même empreinte, notamment s'ils utilisent le même navigateur ou la même bibliothèque. Inversement, un même utilisateur peut présenter des empreintes différentes selon le navigateur, le système d'exploitation, la version du logiciel, le réseau, le proxy ou les paramètres utilisés.
La seconde limite réside dans la possibilité d'usurpation d'identité. Bien que falsifier une empreinte TLS soit plus complexe que de modifier un agent utilisateur, cela reste possible. Des outils avancés peuvent imiter les empreintes de navigateurs réels ou utiliser directement des navigateurs automatisés pour générer des échanges de clés plus crédibles. Par conséquent, l'empreinte TLS ne doit pas être considérée comme une preuve absolue.
La troisième limitation concerne les contextes légitimes non standard. La surveillance externe, les API clientes, les applications mobiles, les intégrations B2B, les systèmes existants, les logiciels embarqués et les proxys d'entreprise peuvent générer des signatures inhabituelles sans pour autant être malveillants. Bloquer automatiquement tout élément qui ne ressemble pas à un navigateur courant peut entraîner des problèmes de fonctionnement.
C’est pourquoi l’empreinte TLS est plus efficace lorsqu’elle est utilisée comme signal au sein d’un modèle plus global. Elle doit être combinée à la réputation de l’adresse IP, au comportement du système, au débit de requêtes, à la cohérence des en-têtes, aux cookies, aux défis JavaScript, aux modèles d’application, à la géolocalisation, à l’ASN, à l’historique d’accès et à la sensibilité du point de terminaison demandé.
implications en matière de confidentialité et d'éthique
L'empreinte numérique, de manière générale, soulève toujours des questions de confidentialité. Bien que l'empreinte numérique TLS ne permette pas de lire le contenu chiffré de la communication, elle observe les métadonnées techniques de la connexion. Ces métadonnées peuvent servir à classer les clients, à identifier les logiciels et à corréler les sessions. Il est donc important d'utiliser cette technique de manière proportionnée, transparente et cohérente avec les objectifs de sécurité.
Du point de vue d'un gestionnaire d'infrastructure, l'objectif est la protection du service : atténuer les effets des bots, des abus, du scraping agressif, des attaques automatisées et du trafic anormal. Il ne s'agit pas d'un outil intrusif de profilage inutile. Comme toujours, le contexte est essentiel : collecter des signaux techniques pour défendre une application est différent de créer des profils persistants sans justification claire.
En entreprise, il est également important de prendre en compte les aspects réglementaires, notamment lorsque des empreintes digitales sont stockées, associées à des comptes utilisateurs ou utilisées pour des décisions automatisées. La minimisation des données, leur conservation limitée et leur utilisation proportionnée sont des principes essentiels, même avec des signaux techniques apparemment anonymes.
Empreinte TLS et infrastructure d'hébergement
Pour les administrateurs d'infrastructures d'hébergement, de serveurs proxy inverses, d'équilibreurs de charge ou de pare-feu applicatifs web (WAF), l'empreinte TLS peut s'avérer très utile. Un fournisseur hébergeant de nombreux sites peut observer des schémas récurrents de trafic automatisé : des scanners recherchant des vulnérabilités WordPress, des bots ciblant les points de connexion, des scrapers parcourant les catalogues WooCommerce ou Magento, et des clients tentant d'accéder à des CMS compromis.
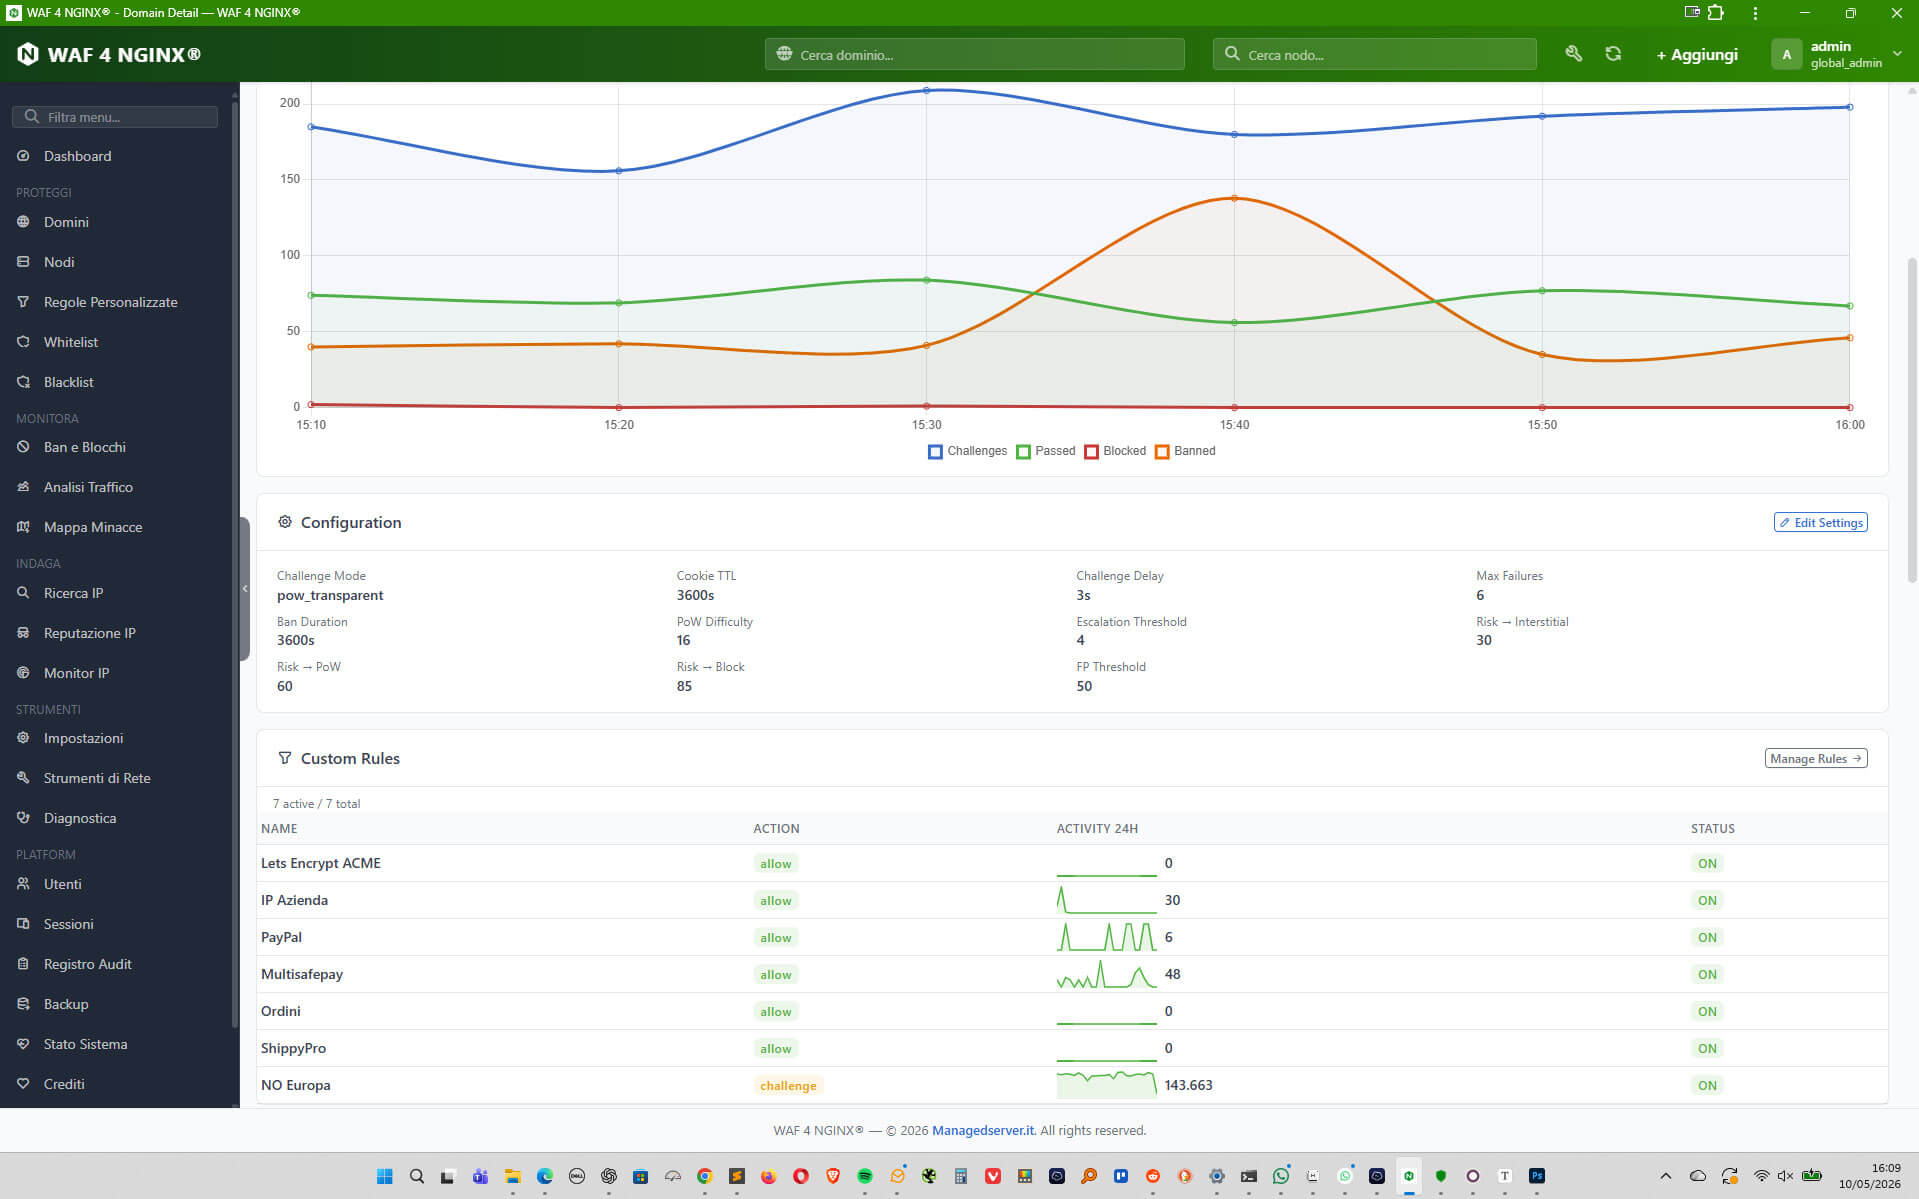
Dans ces scénarios, l'empreinte TLS permet de distinguer le trafic humain du trafic automatisé, mais surtout, elle contribue à établir des corrélations. Une même empreinte ciblant des centaines d'hôtes virtuels avec des requêtes similaires constitue un signal bien plus pertinent qu'une simple adresse IP, en particulier lorsque ces adresses IP changent constamment. De nombreuses campagnes automatisées utilisent une infrastructure distribuée, des proxys et des adresses temporaires, tout en conservant la même pile logicielle.
Naturellement, l'intégration doit être effectuée avec précaution. Un blocage trop agressif peut générer de faux positifs, tandis qu'une simple observation sans action peut s'avérer insuffisante. Une stratégie efficace peut reposer sur un système de notation progressive : empreinte numérique suspecte, point de terminaison sensible, fréquence élevée, absence de cookies valides, incohérence entre TLS et l'agent utilisateur, ASN de faible réputation. Plus les signaux convergent, plus la requête peut être limitée, contestée ou bloquée.
conclusion
L'empreinte TLS est une technique puissante car elle permet d'observer le comportement du client sous la couche HTTP, lors des négociations TLS. Dans un web où l'agent utilisateur et les en-têtes sont facilement falsifiables, l'empreinte TLS offre un signal plus profond et souvent plus difficile à manipuler. Elle n'identifie pas miraculeusement une personne et ne doit pas être utilisée comme unique critère de blocage, mais elle permet de reconnaître des familles de clients, de détecter des incohérences et d'enrichir les systèmes de sécurité d'informations précieuses.
Pour les administrateurs système, les hébergeurs, les responsables de pare-feu applicatifs (WAF) et les responsables de la sécurité des applications, la compréhension du Fingerprinting TLS offre un outil supplémentaire pour analyser le trafic réseau moderne. Cela implique de comprendre que deux requêtes HTTP apparemment identiques peuvent provenir de piles TLS totalement différentes. Cela implique également de reconnaître qu'une sécurité efficace ne repose pas sur un seul indicateur, mais sur la corrélation intelligente de nombreux signaux.
Utilisée correctement, l'empreinte TLS permet de contrer les bots, le web scraping agressif, les analyses automatisées, les logiciels malveillants et le trafic anormal. Mal utilisée, elle peut générer de faux positifs ou soulever des problèmes de confidentialité. Comme toujours, la différence réside dans la conception : observer, corréler, contextualiser et intervenir progressivement. Dans cet équilibre, l'empreinte TLS représente l'une des techniques les plus intéressantes pour comprendre ce qui se cache réellement derrière une connexion HTTPS.

